-
 迎泽区电话信息系统审计技能强化方案
发布时间:2026.06.22
信息系统的应急预案审计需验证预案科学可行,确保事件快速响应。审计首先核查预案完整性,包含事件分级、组织架构、响应流程、保障措施,覆盖常见事件类型。应急组织架构审计需确认各小组(技术、法务、公关)职责明...
-
 尖草坪区本地数据合规评估云安全治理能力提升课程
发布时间:2026.06.21
教育行业的数据合规评估,需重点关注学生个人信息与教育资源数据的保护,突出“未成年人数据保护”这一重点要点。针对未成年人数据,评估需严格遵循“有利于未成年人”的原则,核查是否获得未成年人的监护人同意,同...
-
 吕梁提供信息系统审计企业安全能力提升方案
发布时间:2026.06.20
教育行业信息系统审计需聚焦学生隐私保护,对标《教育信息化技术标准》。校园管理系统审计重点核查数据采规性,确认学校收集教学必需的信息,杜绝违规采集家长收入、宗教信仰等无关数据。在线教育平台审计需验证直播...
-
 迎泽区综合数据资源入表管理体系实操指引
发布时间:2026.06.19
酒店行业数据资源入表需围绕“客户体验提升与运营效率优化”,整合客户与运营数据。重点数据表包括信息表、客房信息表、预订订单表、入住登记表、消费记录表等,表结构设计需突出住宿服务关联,例如预订订单表通过“...
-
 万柏林区综合安全测试评估合规安全管理实战培训
发布时间:2026.06.18
安全测试评估中的医疗设备安全测评,医疗设备(如监护仪、影像设备、输液泵)直接关系患者生命安全,其安全评估需兼顾设备功能安全与数据安全。评估中,需测试医疗设备的软件安全,如是否存在固件漏洞、是否有完善的...
-
 晋城互联网数据资源入表企业安全人才赋能课程
发布时间:2026.06.17
零售行业连锁门店数据资源入表需实现“单店精细化管理与总部统筹管控”结合,构建层级化数据表体系。重点数据表包括门店基础信息表、商品库存表、销售流水表、员工排班表、顾客会员表等,表结构设计需体现层级关联,...
-
小店区怎么做数据资源入表合规落地指引
发布时间:2026.06.16
数据资源入表的安全保障体系需覆盖“传输-存储-使用”全流程,筑牢数据安全防线。传输阶段采用SSL加密协议,确保数据从数据源端传输至数据表的过程中不被窃取或篡改,尤其对于金融、医疗等敏感数据,需额外采用...
-
 尖草坪区技术数据安全审计实操培训
发布时间:2026.06.15
数据安全审计中的访问控制审计是防范越权操作的重点手段,需构建“身份认证-权限分配-操作监控”的三重防线。审计首先核查身份认证机制的安全性,确认是否采用多因素认证(MFA)替代单一密码认证,是否对特权账...
-
 运城运营信息系统审计云安全治理能力提升课程
发布时间:2026.06.14
信息系统审计的技术工具应用大幅提升了审计效率与精确度,改变了传统人工审计的局限。自动化审计工具可实现日志的实时采集与分析,快速识别异常行为;漏洞扫描工具能定期检测系统漏洞,生成详细的风险报告;数据挖掘...
-
 阳泉本地数据合规评估技能强化方案
发布时间:2026.06.13
数据合规评估中的个人信息匿名化与去标识化评估,需区分两种处理方式的差异,确保其符合法规要求。评估匿名化处理时,需检查处理后的数据是否完全无法识别到特定个人,是否无法通过任何技术手段恢复个人信息,是否真...
-
 晋中运营数据合规评估智能化安全技能提升方案
发布时间:2026.06.12
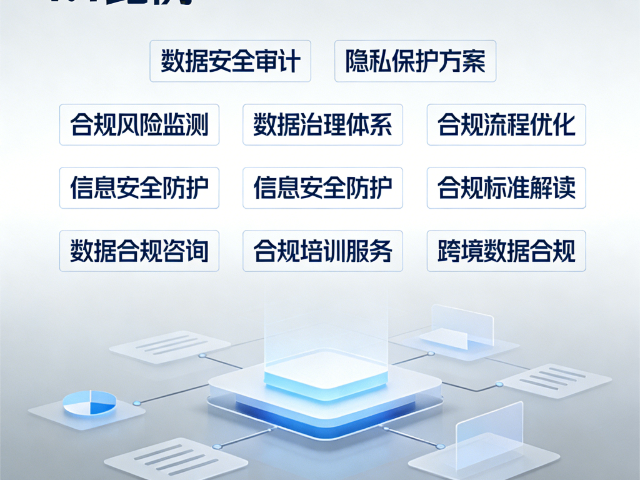
数据合规评估中的数据技术应用评估,需确保技术“有效可用”,既满足数据使用需求又保护数据隐私。评估技术选型时,需检查是否根据数据类型与使用场景选择合适的方法,例如对身份证号采用“部分屏蔽”,对交易金额采...
-
 综合数据资源入表合规落地指引
发布时间:2026.06.11
数据资源入表的数据更新机制需根据数据类型差异制定差异化策略,确保数据的鲜活性与可用性。对于实时性要求高的数据,如金融交易数据、交通路况数据、电商订单数据,采用实时同步更新机制,通过API接口将数据产生...
-
 阳曲信息数据资源入表全周期安全培训落地支持
发布时间:2026.06.10
数据资源入表的安全保障体系需覆盖“传输-存储-使用”全流程,筑牢数据安全防线。传输阶段采用SSL加密协议,确保数据从数据源端传输至数据表的过程中不被窃取或篡改,尤其对于金融、医疗等敏感数据,需额外采用...
-
 怎么做数据资源入表合规落地指引
发布时间:2026.06.10
交通物流行业数据资源入表需聚焦“运输效率提升与服务优化”,整合全链条数据构建数据表体系。重点数据表包括货运订单表、车辆信息表、驾驶员信息表、运输轨迹表、货物状态表等,表结构设计需突出实时性,例如运输轨...
-
 阳曲哪些数据合规评估技能强化方案
发布时间:2026.06.10
数据合规评估中的内部管理体系审查,需重点关注企业数据安全组织架构与制度建设情况。评估需核查企业是否设立专门的数据安全管理部门或指定责任人,责任人是否具备相应的专业能力,是否明确其在数据全生命周期中的管...
-
 大同信息系统审计培育课程
发布时间:2026.06.09
信息系统审计的技术工具应用大幅提升了审计效率与精确度,改变了传统人工审计的局限。自动化审计工具可实现日志的实时采集与分析,快速识别异常行为;漏洞扫描工具能定期检测系统漏洞,生成详细的风险报告;数据挖掘...
-
 朔州提供安全测试评估企业安全人才赋能课程
发布时间:2026.06.09
云环境下的安全测试评估面临着“共享责任模型”带来的独特挑战,需明确企业与云服务商的安全边界,分别开展针对性测评。对于企业负责的“客户侧安全”,重点评估云服务器的镜像安全、云存储桶的访问权限配置、云数据...
-
 运城综合数据合规评估管理体系实操指引
发布时间:2026.06.09
数据合规评估中的数据备份与恢复评估,需确保企业在面临突发情况时“数据不丢失、业务不停摆”。评估数据备份策略时,需检查是否根据数据的重要性制定差异化的备份策略,重点数据是否采用“本地备份+异地备份”的双...
-
 万柏林区哪些信息系统审计管理体系实操指引
发布时间:2026.06.08
第三方信息系统审计在组织合规管理中发挥重要作用,其性与专业性可弥补内部审计局限。内部审计易受内部利益干扰,而第三方机构以客观中立立场开展工作,能精确识别潜在风险。第三方团队通常具备丰富行业经验与专业资...
-
 晋源区哪些信息系统审计全周期安全培训落地支持
发布时间:2026.06.08
信息系统的技术工具审计需评估工具适用有效,支撑审计工作。审计首先核查工具功能覆盖,是否包含日志分析、漏洞扫描、权限管理、加密等重点功能,满足不同场景需求。工具兼容性审计需确认与现有系统、设备无缝对接,...
-
忻州综合信息系统审计实操培训
发布时间:2026.06.08
信息系统的安全管理体系审计需验证DSMS有效性,依据GB/T 30966-2024《信息安全技术 数据安全管理体系 要求》。审计首先核查体系文件完整性,是否制定方针、制度、流程等分层文件,内容符合法规...
-
 忻州互联网信息系统审计智能化安全技能提升方案
发布时间:2026.06.07
教育行业信息系统审计需聚焦学生隐私保护,对标《教育信息化技术标准》。校园管理系统审计重点核查数据采规性,确认学校收集教学必需的信息,杜绝违规采集家长收入、宗教信仰等无关数据。在线教育平台审计需验证直播...
-
万柏林区提供数据资源入表全周期安全培训落地支持
发布时间:2026.06.07
文旅行业数据资源入表需聚焦“精确服务与产业升级”,整合文旅资源、游客行为、消费数据构建数据表体系。重点表包括景区信息表、游客信息表、门票预订表、消费记录表、文旅活动表等,表结构设计需兼顾管理与服务需求...
-
 吕梁技术数据合规评估管理体系实操指引
发布时间:2026.06.07
数据合规评估中的数据安全事件报告评估,需确保企业在发生数据安全事件时“及时报告、如实报告”,履行法定报告义务。评估报告机制时,需检查企业是否建立数据安全事件报告制度,明确报告的触发条件、报告流程、报告...
-
 迎泽区哪些数据安全审计合规安全管理实战培训
发布时间:2026.06.06
内部人员操作风险是数据安全审计的重点关注对象,多数数据安全事件源于内部违规或疏忽。审计过程中需围绕人员权限与操作行为构建核查体系,首先核查权限分配是否合理,是否存在“一人多岗”导致的权限过度集中,例如...
-
杏花岭区信息信息系统审计实战化应用培训
发布时间:2026.06.06
信息系统的风险预警审计需评估预警灵敏准确,实现早发现早处置。审计首先核查预警指标科学,建立覆盖全生命周期的指标体系,如采集超范围、存储加密失效、传输异常流量、使用越权访问预警。预警技术审计需确认采用A...
-
 晋源区运营信息系统审计实战化应用培训
发布时间:2026.06.06
信息系统的加密技术审计需验证措施有效性,避免“形式化加密”。审计首先核查加密覆盖范围,重点数据在存储、传输、使用环节是否均加密,存储加密是否采用AES-256等强算法,传输加密是否启用TLS 1.3。...
-
 阳曲运营信息系统审计实战化应用培训
发布时间:2026.06.05
信息系统审计是对组织信息系统的安全性、可靠性、效率性及合规性进行多方面评估的专业活动,重点目标是通过系统性核查,保障信息系统为业务目标提供有效支撑。在数字化深度渗透的当下,信息系统已成为企业运营的重点...
-
 太原技术数据合规评估培育课程
发布时间:2026.06.05
数据合规评估中的数据安全培训效果评估,需检验培训是否“真正提升员工的合规能力”,而非流于形式。评估培训内容时,需检查培训内容是否贴合企业业务实际,是否涵盖数据合规法律法规、内部制度、风险识别与应对技巧...
-
 晋源区技术数据安全审计强化课程
发布时间:2026.06.05
数据安全审计需紧密贴合法律法规要求,确保审计活动与监管规范同频。《数据安全法》《个人信息保护法》等法规的实施,明确了企业数据安全审计的法定责任,要求企业定期开展审计并留存记录。审计过程中,需重点核查个...