新闻中心 - 南京博思特电力有限公司
-
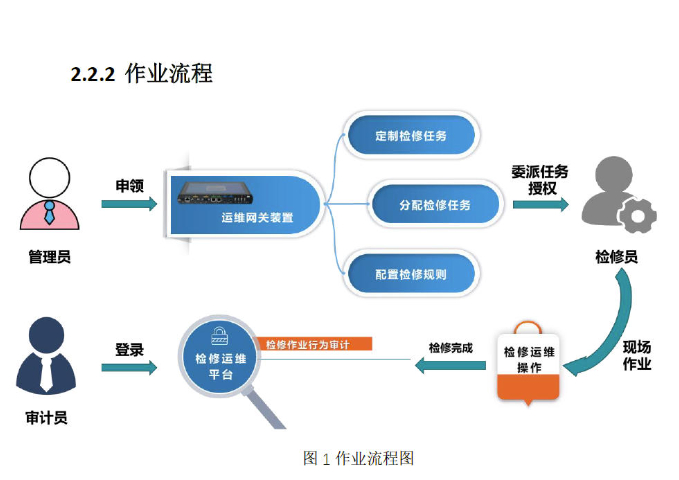 广东工业控制系统便携式运维网关技术支持
集控站作为电力系统的控制中心,对运维设备的性能、兼容性和安全性均有较高要求。便携式运维网关在集控站环境中展现出良好的协议适配能力和稳定的运行表现,能够支持SSH、Telnet、FTP等多种运维协议的安...
发布时间:2026.09.17 -
 上海北斗时空安全隔离装置价格
电力监控系统隔离装置的网络层防护设计体现了对电力行业特殊需求的深度适配。装置通过截断TCP连接、剥离数据包中的TCP/IP协议头,确保内网的纯数据通过正向数据通道发送到外网,保护内网监控系统免受基于协...
发布时间:2026.09.16 -
江苏电力监控系统隔离装置品牌推荐
非网络单向传输隔离装置专门设计用于保障电力系统中不同安全区域之间的信息交流安全,这种装置通过物理手段实现数据的单向流动,避免了双向通信中潜在的安全风险。其优势在于能够在不依赖传统网络协议的情况下,确保...
发布时间:2026.09.16 -
 南京工业控制系统安全芯片NRSEC3000安全性如何
NRSEC3000安全芯片的处理器架构设计兼顾了通用计算与密码运算的协同效率。32位RISC内核负责芯片的控制逻辑和任务调度,多协处理器架构则专门承载SM1、SM2、RSA等密码算法的硬件加速运算,两...
发布时间:2026.09.15 -
 广东密钥管理安全芯片NRSEC3000是什么
很多电力企业的智能卡应用,比如巡检卡、操作票卡,对响应速度要求不高,但要求每次交互都非常可靠。安全芯片NRSEC3000的T=0协议,字节传输模式,每个字节都有奇偶校验和重传机制。读卡器发一个字节,芯...
发布时间:2026.09.14 -
 内蒙古低功耗安全芯片NRSEC3000怎么样
NRSEC3000安全芯片的接口设计充分考虑了物联网设备多样化的通信需求。ISO7816接口支持接触式智能卡标准通信协议,适用于与读卡器、加密机等设备的标准化对接;SPI全双工接口则提供了高速数据通道...
发布时间:2026.09.13 -
福建高代码密度加密芯片
在工业控制系统对安全芯片的选型过程中,低功耗与高性能往往难以兼得,但NRSEC3000在这两者之间找到了平衡点。这颗芯片集成了RSA、SM1、SM2、DES/3DES等主流加密算法模块,配合硬件加密处...
发布时间:2026.09.13 -
 山东电力加密芯片购买渠道
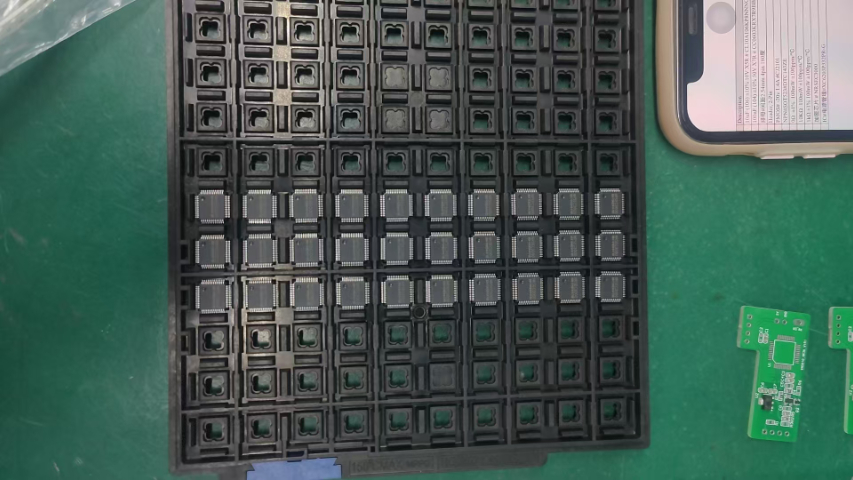
NRSEC3000安全芯片在通信协议栈的设计上,针对工业控制与电力二次系统的严苛环境,提供了ISO7816与SPI两种标准化物理接口。其中,ISO7816接口遵循半双工智能卡通信规范,完整支持T=0和...
发布时间:2026.09.12 -
 支持ISO7816接口加密芯片哪家供应商比较好
NRSEC3000安全芯片在设计之初就锚定国家商用密码应用场景,内部集成了RSA、SM1、SM2等非对称与对称算法模块,同时兼容DES/3DES这类传统密码体系。值得一提的是,它配备了一颗32位硬件加...
发布时间:2026.09.11 -
 广东密钥管理加密芯片批发
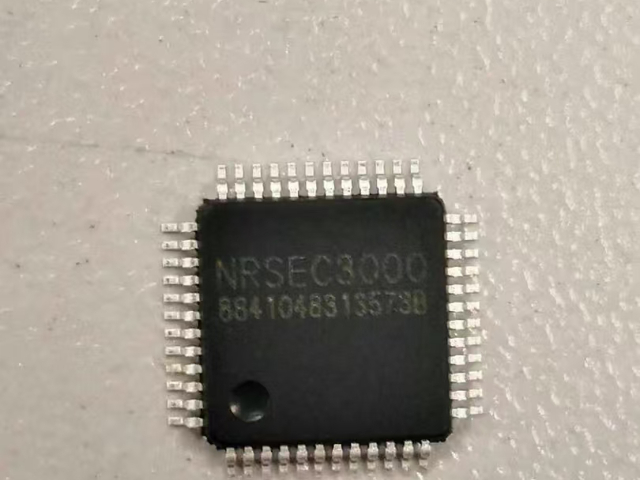
NRSEC3000安全芯片的处理器架构设计兼顾了通用计算与密码运算的协同效率。32位RISC内核负责芯片的控制逻辑和任务调度,多协处理器架构则专门承载SM1、SM2、RSA等密码算法的硬件加速运算,两...
发布时间:2026.09.10 -
 河北密钥管理安全芯片NRSEC3000处理器是什么
支持SPI接口的安全芯片NRSEC3000,其底层设计严格遵循电力行业对密码运算性能、硬件级防篡改及通信链路可靠性的复合要求。芯片内嵌32位嵌入式RISC架构CPU,在承担高密度安全计算任务时仍能保持...
发布时间:2026.09.10 -
 河北支持RSA算法加密芯片用于什么产品上
很多电力企业的智能卡应用,比如巡检卡、操作票卡,对响应速度要求不高,但要求每次交互都非常可靠。安全芯片NRSEC3000的T=0协议,字节传输模式,每个字节都有奇偶校验和重传机制。读卡器发一个字节,芯...
发布时间:2026.09.09