商机详情 -
拉萨第三方代码审计测试报告
人工审查是代码审计的重要环节,由专业的安全审计人员对代码进行逐行检查。富有经验的软测人员会先从宏观着眼,剖析程序架构,梳理业务流程,找出关键代码路径。逐行研读代码时,凭借敏锐技术嗅觉,挖掘潜在风险。看到数据输入口,思考有无严格验证,防止恶意输入;涉及权限校验处,检查是否存在越权漏洞;碰到加密函数,核实加密算法强度是否达标。遇到复杂逻辑,绘制流程图辅助理解,像多层嵌套的权限管理模块,用流程图厘清不同角色权限分配与校验流程,确保无漏洞死角。静态代码审计依靠人工审查与自动化工具,分析代码的语法结构、逻辑关系等发现潜在问题。拉萨第三方代码审计测试报告
代码审计服务内容:系统所用开源框架包括反序列化漏洞,远程代码执行漏洞,spring、struts2安全漏洞,PHP安全漏洞等;应用代码关注要素:日志伪造漏洞,密码明文存储,资源管理,调试程序残留,二次注入,反序列化;API滥用:不安全的数据库调用、随机数创建、内存管理调用、字符串操作,危险的系统方法调用;源代码设计:不安全的域、方法、类修饰符未使用的外部引用、代码;错误处理不当:程序异常处理、返回值用法、空指针、日志记录;直接对象引用:直接引用数据库中的数据、文件系统、内存空间;资源滥用:不安全的文件创建/修改/删除,竞争冲凸,内存泄露;业务逻辑错误:欺骗密码找回功能,规避交易限制,越权缺陷Cookies和session的问题;规范性权限配置:数据库配置规范,Web服务的权限配置SQL语句编写规范。西宁代码审计检测哪家好代码审计报告是测试人员提交的一份重要文档,它包含代码审计的整体过程、发现的安全问题和建议的修复方案。
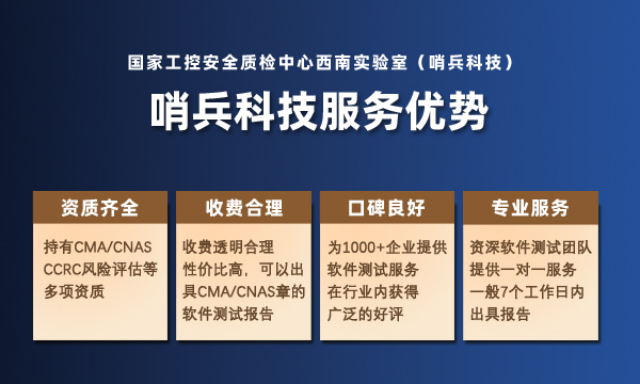
哨兵信息科技集团有限公司代码审计服务由精通安全漏洞原理、安全测试和软件开发等专业技术能力的安全工程师,在客户授权范围内,使用专业自动化工具结合人工代码分析的方式对应用程序源代码进行检查,发现安全缺陷,并提供相应的补救建议的专业化服务项目。哨兵科技具备CNAS、CMA双测评资质,可为各大企事业单位提供专业代码审计服务。采用分析工具和专业人工审查,对系统源代码和软件架构的安全性、编码规范度、可靠性进行更大范围的安全检查,发现这些源代码缺陷引发的安全漏洞,并提供代码修订措施和建议。
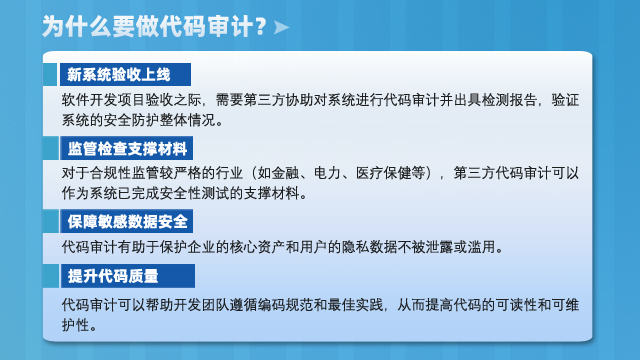
第三方代码审计采用自动化工具和专业人工审查,对系统源代码进行细致的安全审查,从根本上解决系统可能存在的漏洞、后门等安全问题以及不符合最佳实践的地方!审计结果客观公正,具有专业工具,测试经验丰富,可以降低软件安全风险。哪些平台需要做代码审计? ●即将上线的新系统平台 ●存在用户资料等敏感机密信息的企业平台 ●开发过程中对重要业务功能需要进行局部安全测试的平台 ●存在大量用户访问、高可用、高并发请求的网站 ●互联网金融类存在业务逻辑问题的企业平台代码审计目的是发现潜在的已经漏洞、安全漏洞和逻辑缺陷,以及评估代码的规范性、可读性和可维护性。
人为因素的影响使得每个应用程序的源代码都可能存在安全漏洞,这些漏洞一旦被恶意利用,就可能对用户数据、企业资产乃至国jia安全造成不可估量的损失。代码审计是一种评估软件系统安全性的重要方法。通过静态代码分析、动态代码分析、审查代码注释、遵循最佳实践、重点关注输入验证和数据处理、使用安全工具以及了解常见的安全漏洞类型等方法和技巧,可以帮助开发人员发现和修复潜在的安全漏洞和代码缺陷,更好的完善代码安全开发规范,提高软件系统的安全性。完成代码审计后,哨兵科技会出具一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估。天津代码审计
对于风险较高的项目,审计过程将更加彻底,可能需要更多的测试和验证,代码审计的费用也会更多。拉萨第三方代码审计测试报告
什么样的代码审计报告才能作为信息化项目验收使用?首先,第三方代码审计机构必须取得相应的国家资质,例如CMA或者CNAS资质,认可检测服务范围并必须含代码审计这项测试服务。这样的审计报告才能被认为是有法律效力的。其次,在代码审计的服务内容里还包含了回归测试,在初次审计结束后我们需要配合承建方进行整改,将高危,中危的代码重新合理的规范的编写,再出具代码审计报告。第三方测试机构一定要有丰富的软件测试经验,专业的工程师团队,更多元化的安全知识和经验,能够识别各种潜在的安全威胁。拉萨第三方代码审计测试报告