商机详情 -
重庆第三方代码审计测试服务哪家好
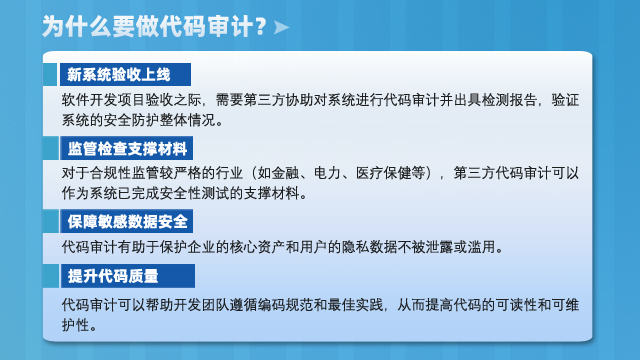
第三方代码审计是一种通过专业软件测试机构对软件源代码进行检查的服务,旨在发现潜在的安全漏洞、性能问题以及不符合编码规范的地方。一般在软件开发阶段、软件上线前以及软件运营维护阶段均需要第三方代码审计。特别是在运营阶段,软件可能面临外部环境变化带来的风险,如法律法规对数据隐私保护的要求升级,或者软件的功能新增,迭代更新等。第三方软件测试机构的代码审计业务服务主要包括代码质量检查、安全性检查、性能评估、技术文档评估、第三方服务集成分析、软件架构评估。代码审计评估代码的规范性、可读性和可维护性,包括检查代码是否遵循良好的规范,是否存在冗余代码。重庆第三方代码审计测试服务哪家好
代码审计报告概述了代码审计的整体过程、发现的安全问题以及建议的修复方案。哨兵信息科技集团有限公司(哨兵科技)代码审计的服务内容:1、代码质量评估:通过对代码进行分析和评估,检查代码是否符合编码规范和最佳实践,以发现潜在的安全隐患。2、漏洞发现:主要针对常见的安全漏洞类型进行检测,如跨站脚本攻击、SQL注入、远程代码执行等,通过检测代码中的漏洞,帮助客户修复潜在的安全风险。3、权限和访问控制:检查代码中的权限控制机制和访问控制策略是否合理,是否存在未经授权的访问漏洞。4、加密和数据保护:检查代码中的加密算法和数据保护机制,确保敏感信息的安全性。郑州代码审计评测机构单次代码审计是指一次性为客户的系统开展代码审计服务,服务完成后提交审计报告并针对安全漏进行指导修复。
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括FortifyStaticCodeAnalyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。
企业做代码审计可以明确安全隐患点,从整套源码切入蕞终明确至某个威胁点并加以验证提高安全意识有效督促管理人员杜绝任何一处小的缺陷,从而降低整体风险提升开发人员安全技能通过审计报告,以及安全人员与开发人员的沟通,开发人员更好的完善代码安全开发规范第三方代码审计的计费通常基于几个关键因素:审计的代码量、代码的复杂度、专业技能要求、紧急程度、风险管理需求、以及服务的定制化程度。例如,对于较大的代码库或包含多种编程语言和框架的项目,审计费用可能会更高。同时,如果需要高级安全工程师参与,或者要求快速完成,费用也会相应增加。服务提供商通常会根据这些因素估计所需工作量,并据此制定费用计划。动态分析工具在应用程序运行时进行检查,能够识别运行时错误和安全漏洞。
代码审计服务内容:系统所用开源框架包括反序列化漏洞,远程代码执行漏洞,spring、struts2安全漏洞,PHP安全漏洞等;应用代码关注要素:日志伪造漏洞,密码明文存储,资源管理,调试程序残留,二次注入,反序列化;API滥用:不安全的数据库调用、随机数创建、内存管理调用、字符串操作,危险的系统方法调用;源代码设计:不安全的域、方法、类修饰符未使用的外部引用、代码;错误处理不当:程序异常处理、返回值用法、空指针、日志记录;直接对象引用:直接引用数据库中的数据、文件系统、内存空间;资源滥用:不安全的文件创建/修改/删除,竞争冲凸,内存泄露;业务逻辑错误:欺骗密码找回功能,规避交易限制,越权缺陷Cookies和session的问题;规范性权限配置:数据库配置规范,Web服务的权限配置SQL语句编写规范。哨兵科技代码审计服务着重查探以下三大板块:安全漏洞、代码质量以及性能问题。北京第三方代码审计检测公司哪家好
完成代码审计后,哨兵科技会出具一份详细的审计报告。报告会对软件的整体安全状况和代码质量进行评估。重庆第三方代码审计测试服务哪家好
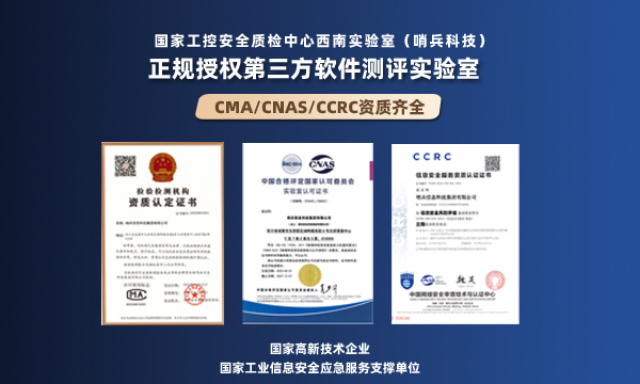
哨兵信息科技集团有限公司已获得国家工业信息安全测试评估机构(三级)、国家CICSVD技术支持组成员单位能力认定,连续两届被评为成都市工业信息安全应急服务支撑单位,2021年被评为成都市网络信息安全产业影响力T0P30企业、2021年被认定为国家高新技术企业、四川天府新区质量提升示范企业,现拥有多项软著专、利以及60余个事件型漏洞、6个通用型漏间的收录;并取得了CMA、CNAS、CCRC风险评估、IS027001等多项资质,通过了IS09001、45001、14001三体系质量认证。根据客户需求出具公正客观的第三方测试报告,可用于项目申报、成果技术鉴定、双软认证、课题测试报告、高新认证、招投标等。重庆第三方代码审计测试服务哪家好