商机详情 -
口碑好的代码审计报告费用
哨兵信息科技集团有限公司(哨兵科技)以工业信息安全服务为己任,立足西南,面向全国。在国家工业信息安全发展研究中心的赋能下,拥有一支专业的技术人员团队,同时在规范化的业务检测流程中,具备Lodarunner、BurpSuite、Nmap、AIScanner等多款检测服务工具,能够切实为您的软件安全保驾护航。业务能力涵盖信息化软硬件产品测试、信息安全风险评估、工业互联网仿真测试、工业信息安全实训演练等服务,目前已服务各类企业1000余家。第三方代码审计拥有专业工具和经验丰富的安全工程师,更多的安全知识和经验,能够识别各种潜在的安全威胁。口碑好的代码审计报告费用
恶意代码,在大多数计算机入侵事件中扮演重要的角色。任何以某种方式来对系统或网络造成威胁与破坏的计算机代码,都可以称之为恶意代码,包括计算机病毒、木马、蠕虫、后门等。恶意代码排查的主要目的,就在于发现并解决系统可能存在的安全性问题和隐患。 恶意代码排查,是指采用技术手段与流程化操作,对当前运行环境下计算机系统、网络设备、移动终端等展开深入检测、分析与溯源,从而识别、定位并清掉各类恶意代码的专业技术工作。 恶意代码涵盖范围极广,包括病毒、蠕虫、木马、勒索软件、间谍软件、广告插件、挖矿程序以及恶意脚本等,这些代码通常会未经授权窃取数据、破坏系统功能、占用硬件资源,甚至对整个网络安全造成威胁。四川第三方代码审计测试服务代码审计工具是一类辅助我们做白盒测试的程序,用来自动化对代码进行安全扫描的利器。
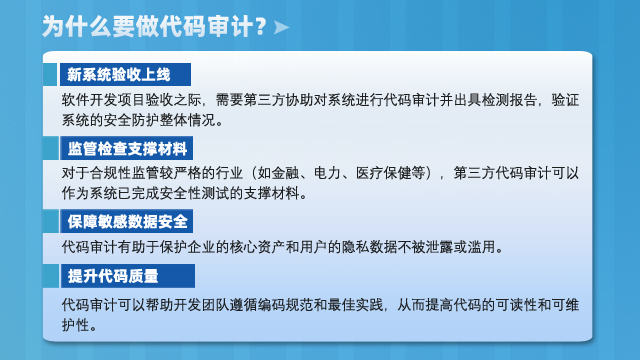
代码审计的收费并不是简单地按照行数来计算的,因为审计的复杂性和所需的工作量不*取决于代码行数,还受到多种因素的影响,如代码的复杂度、使用的技术栈、需要审计的特定功能或模块等。不过,从一些参考信息中可以看到,代码审计的价格范围大致可以分为两类:单次性代码审计。这种审计通常是对代码进行一次性的检查,以发现潜在的安全漏洞和问题。持续性代码审计:这种审计方式更适用于长期或大型项目,可以定期或持续地对代码进行监控和审计,以确保代码的安全性和稳定性。
在源代码审计过程中,我们经常会遇到以下几种常见的安全漏洞:1.SQL注入:攻击者通过在用户输入中注入恶意的SQL语句,实现对数据库的非法访问和操作。2.跨站脚本攻击(XSS):攻击者将恶意脚本注入到网页中,当其他用户访问该页面时,恶意脚本会在用户浏览器中执行,窃取用户信息或进行其他非法操作。3.文件包含漏洞:攻击者利用程序中的文件包含功能,访问服务器上的敏感文件或执行恶意代码。4.权限控制漏洞:程序中的权限控制不严格,导致攻击者可以越权访问或操作其他用户的资源。代码审计工具的使用,提高了审计的效率和准确度,从而加快了代码审计报告的出具时间。
代码审计报告概述了代码审计的整体过程、发现的安全问题以及建议的修复方案。哨兵信息科技集团有限公司(哨兵科技)代码审计的服务内容:1、代码质量评估:通过对代码进行分析和评估,检查代码是否符合编码规范和最佳实践,以发现潜在的安全隐患。2、漏洞发现:主要针对常见的安全漏洞类型进行检测,如跨站脚本攻击、SQL注入、远程代码执行等,通过检测代码中的漏洞,帮助客户修复潜在的安全风险。3、权限和访问控制:检查代码中的权限控制机制和访问控制策略是否合理,是否存在未经授权的访问漏洞。4、加密和数据保护:检查代码中的加密算法和数据保护机制,确保敏感信息的安全性。代码审计测试代码输入验证、API误用、时间和状态、错误处理、代码质量、代码封装、木马后门。郑州第三方代码审计测试服务哪家好
权限和访问控制:检查代码中的权限控制机制和访问控制策略是否合理,是否存在未经授权的访问漏洞。口碑好的代码审计报告费用
代码审计是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。现在主流的审计方式一般都是工具扫描加人工审计的方式。Java是一种跨平台的编程语言,具有良好的可移植性和灵活性,因此在各种应用领域得到了广泛应用。从企业级应用到移动应用,从Web应用到嵌入式系统,Java 都被普遍使用。正因如此,其中的安全漏洞和代码缺陷也变得更加普遍。Java 代码审计是对使用Java编写的软件代码进行检查和分析,通过白盒的方式发现其中的安全漏洞和潜在风险。口碑好的代码审计报告费用