商机详情 -
重庆代码审计评测哪家好
输入验证漏洞包括:SQL注入(SQLInjection):攻击者通过在输入中注入恶意SQL语句,从而操纵数据库查询,可能导致数据泄露、篡改或删除等严重后果。跨站脚本(Cross-SiteScripting,XSS):攻击者在用户输入中注入恶意脚本代码,当其他用户访问页面时,这些脚本会在用户的浏览器中执行,窃取用户信息或进行其他恶意操作。命令注入(CommandInjection):攻击者在输入中注入恶意命令,使程序执行非预期的系统命令,可能导致系统权限被提升、敏感信息泄露等。文件上传漏洞:如果对上传文件的类型、大小、内容等没有严格限制,攻击者可能会上传恶意文件,如可执行文件、脚本文件等,从而在服务器上执行恶意操作。如果需要高级安全工程师参与代码审计,或者要求快速完成,费用也会相应增加。重庆代码审计评测哪家好
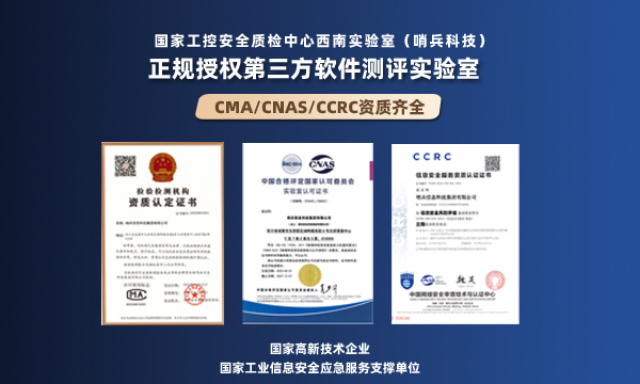
在源代码安全审计标准层面,《GB/T15532-2008计算机软件测试规范》规定了计算机软件生存周期内各类软件产品的基本测试方法、过程和准则,包括代码审查、走查和静态分析的静态测试方法。《GB/T34944-2017Java语言源代码漏洞测试规范》、《GB/T34943-2017C/C++语言源代码漏洞测试规范》和《GB/T34946-2017C#语言源代码漏洞测试规范》从语言层面,规定了不同开发语言源代码漏洞测试的测试总则和测试内容,适用于开发方或者第三方机构的测试人员利用自动化静态分析工具开展的源代码漏洞测试活动。《GJB/Z141-2004jun用软件测试指南》规定了jun用软件在其生存周期内各阶段测试的方法、过程和准则,采用静态测试方法和动态测试方法对软件进行测试,指导jun用软件的测试组织和实施。南宁代码审计安全评测价格项目的紧急性也是影响代码审计报价的重要因素。如果客户要求在很短的时间内完成审计,需要支付额外的费用。
哨兵科技代码审计的过程涉及几个关键步骤,包括但不限于:静态代码分析,这是通过工具不运行程序代码的方式来检查源代码。它帮助开发者发现程序中潜在的安全漏洞、性能问题以及不兼容的代码模式。动态代码分析,与静态分析不同,动态分析需要在运行时检查程序的行为。这涉及到对程序输入各种数据,检验程序输出是否符合预期并识别程序中的安全隐患。手工审计,即便有多种自动化工具,手动审计仍然不可或缺。专业的审核人员会亲自读代码,利用自己的经验和知识去识别那些自动化工具可能遗漏的问题。
与企业内部进行的代码审计相比,第三方代码审计具有明显的优势。内部审计人员由于长期参与项目开发,可能会陷入思维定式,不易发现某些常规代码问题。而第三方审计团队,凭借其丰富的跨行业经验,能以全新的视角审视代码,发现那些被内部人员忽略的潜在风险。第三方软件测试机构通常还配备了专业的代码审计工具,这些工具能对代码进行多角度、深层次的剖析,无论是复杂的逻辑漏洞,还是隐蔽的权限管理隐患,都可以检测出来。可以说,第三方代码审计为软件代码质量上了一道“双保险”,让软件的安全性更有保障。合规性审计:确保代码符合相关的法律法规和行业标准,如隐私保护、数据安全和网络安全等方面的要求。
漏洞扫描可以快速识别已知漏洞,但可能不能发现未知漏洞。漏洞扫描只能检测出底层的安全问题,不能检测出更深层次的问题。漏洞扫描适用于快速评估安全风险和发现已知漏洞,对于一些简单的安全问题有良好的解决效果。代码审计更加细致入微地检查和分析应用源代码,可以检测出未知漏洞,同时也可以检测出应用程序的更深层次问题。代码审计需要比较大的精力和时间,但对于安全性要求较高的系统和应用,代码审计就是非常必要的。漏洞扫描和代码审计可以进行优势互补,在不同场景下,采用不同方式,才能更好地找出安全漏洞和缺陷,发现风险,从而确保软件系统的安全性。人工审计通过模拟各种攻击场景,对代码中的关键函数、入口点、爆发点进行审查,找出工具漏扫部分缺陷。拉萨第三方代码审计安全评测公司哪家好
如果项目需要行业特定的安全知识,如金融服务或医疗保健应用程序,工程师的专业技能需求将直接影响费用。重庆代码审计评测哪家好
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括FortifyStaticCodeAnalyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。重庆代码审计评测哪家好