商机详情 -
贵阳代码审计安全测试服务
代码审计服务将依据安全编程规范,通过⼈⼯以及自动化⼯具,对WEB、APP源码从结构、脆弱性以及缺陷等方面进行审查,重复挖掘当前代码中存在的安全缺陷以及规范性缺陷,并提供安全修复建议。哨兵信息科技集团有限公司(哨兵科技),是专业的第三方信息化检验检测机构,具备专业的安全团队和安全工具丰富的代码审计服务经验以及高效的服务效率。以“提升防护能力捍卫工信安全”为己任,被评选为国家工业信息安全应急服务支撑单位、国家工业信息安全测试评估机构、国家CICSVD技术支持组成员单位。代码审计可以发现代码中的安全漏洞,包括SQL注入、跨站脚本攻击、业务逻辑漏洞、权限绕过等。贵阳代码审计安全测试服务
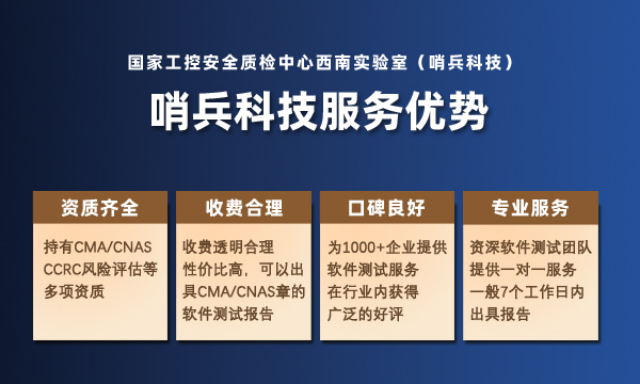
静态代码审计主要通过分析代码的语法结构、逻辑关系等,发现代码中的潜在问题,无需运行代码即可完成。它主要依靠人工审查与自动化工具相结合的方式。代码审计人员会逐行研读代码,凭借深厚的技术功底和丰富经验,去挖掘诸如缓冲区溢出、权限滥用等潜在问题。静态代码分析工具包括FortifyStaticCodeAnalyzer、Coverity、SonarQube、Checkmarx等。通过使用工具,可以依据预设的海量规则集,快速扫描源代码,能揪出未初始化变量、硬编码敏感信息等隐患,还能依据行业标准评估代码质量,确保其符合安全规范。四川第三方代码审计测试价格代码审计服务主要包括代码质量检查、安全性检查、性能评估、技术文档评估等。
在数字化浪潮的推动下,软件的安全性问题日益突显。身为第三方软件测试服务机构,哨兵科技持有CMA、CNAS等资质认证,聚焦于为客户提供深度的代码审计与检测服务,保障软件的安全性和可靠性。代码审计,简单来说,就是对软件的代码进行系统性检查和分析,找出潜在的安全漏洞、性能问题以及其他各类缺陷。它通过对软件代码的深入审查,帮助开发团队了解代码的安全状况,从而采取相应的措施进行修复和改进,为软件的质量和安全性保驾护航。
什么样的代码审计报告才能作为信息化项目验收使用?首先,第三方代码审计机构必须取得相应的国家资质,例如CMA或者CNAS资质,认可检测服务范围并必须含代码审计这项测试服务。这样的审计报告才能被认为是有法律效力的。其次,在代码审计的服务内容里还包含了回归测试,在初次审计结束后我们需要配合承建方进行整改,将高危,中危的代码重新合理的规范的编写,再出具代码审计报告。第三方测试机构一定要有丰富的软件测试经验,专业的工程师团队,更多元化的安全知识和经验,能够识别各种潜在的安全威胁。代码审计采用分析工具和人工审查,对系统代码进行细致的安全审查,解决系统存在的漏洞、后门等安全问题。
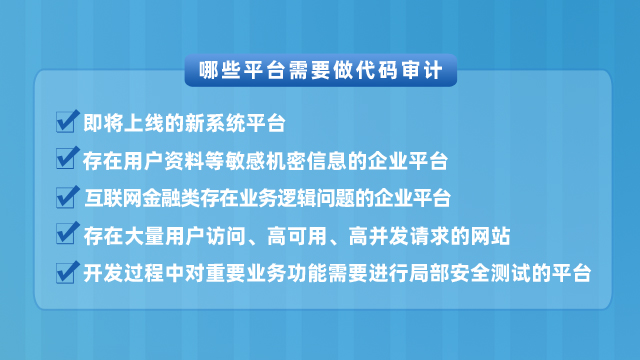
代码审计、代码溯源和代码自主率有什么区别?代码审计偏向于安全和质量层面的排查。它是在源码层找问题,比如接口越权、SQL注入、权限管控缺失这类安全隐患,还有编码不规范、冗余逻辑、高危依赖引入的风险点。它只盯着代码本身的安全缺陷和开发规范,不追查代码从哪来,也不会统计自研代码的占比。而代码溯源的重点是要理清楚代码来源和依赖关系,看引用了哪些第三方库、开源组件,有没有用了未经授权的商用组件。还要排查依赖关系里是不是藏了受境外控制的模块或者隐蔽后门,同时核对每个开源组件的许可证。溯源不关心系统跑不跑得通,也不做漏洞扫描,它的目标是把供应链风险和版权风险全部摸透,搞清楚每行代码、每个JAR包到底从哪来的。代码自主率则是一个量化指标。它依赖溯源的结果,把总代码拆成三类:原生自研、合法开源引用、外购商用模块,按行数或者按模块权重算出占比。自主率本身不做任何检查,只输出一个百分数,用来招投标评分、信创入库、项目申报那些要求“自主可控”的场合。它不管安全漏洞修没修,也不细化溯源发现的具体风险,它只看那个占比数字。哨兵科技持有CMA和CNAS资质,并且具有代码审计测试服务。可以出具具有法律效力的代码审计报告。成都源代码审计
静态代码分析工具可以自动扫描代码,识别潜在的安全漏洞和编码错误。贵阳代码审计安全测试服务
拿到软件测试报告后,报告的有效期可以持续多久呢?首先,我们需要明确的是,软件测试报告并无固定的有效期,而是受到多种因素的影响。其中蕞主要的因素就是待测试的软件系统的更新情况和测试内容的变化。在常规情况下,只要被测软件没有发生更新,测试内容保持不变,那么软件测试报告就可以被认为是长期有效的。但在实际情况中,我们需要根据被测软件的更新情况和测试内容的变化来重新评估测试报告的有效性。同时,在使用软件测试报告时,我们还需要考虑特定平台或法规或行业标准是否规定了报告的有效期,以确保报告的合规性和有效性。贵阳代码审计安全测试服务